

Ransomware Makin Brutal, Ini 4 Red Flag Backup Data yang Wajib Diwaspadai Perusahaan di 2026
Teknik ransomware kian canggih, serangan siber makin terarah, sementara kesiapan perusahaan dalam melindungi dan memulihkan data masih tertinggal.
Berita Terkini, Eksklusif di Channel WhatsApp Inilahkoran.id
INILAHKORAN.ID - Teknik ransomware kian canggih, serangan siber makin terarah, sementara kesiapan perusahaan dalam melindungi dan memulihkan data masih tertinggal.
Indonesia pun tetap menjadi salah satu pasar yang paling sering dibidik pelaku kejahatan siber di Asia Tenggara.
Ancaman tersebut tidak lagi sekadar soal kebocoran data, tetapi menyangkut kelangsungan bisnis. Kehilangan akses terhadap sistem, baik akibat serangan siber maupun kesalahan operasional, dapat melumpuhkan operasional dalam hitungan jam.
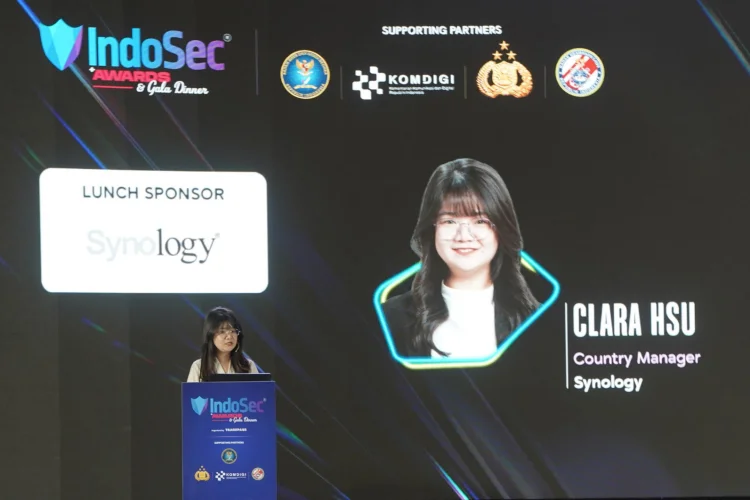
Peringatan itu disampaikan Indonesia Country Manager Synology Inc., Clara Hsu di sela IndoSec Summit 2025. Ia memetakan sejumlah tanda bahaya atau red flags yang kerap luput dari perhatian manajemen, namun berpotensi menjadi titik runtuh sistem bisnis digital.
“Transformasi digital di Indonesia berkembang sangat pesat, namun ketahanan data juga harus berjalan seiring. Backup saja tidak lagi cukup jika proses pemulihan data tidak bisa dijamin,” ujar Clara dalam keterangannya, Sabtu 27 Desember 2025.
Salah satu kesalahan klasik yang masih banyak terjadi adalah backup yang bersifat parsial. Penambahan aplikasi dan beban kerja baru sering tidak diikuti pembaruan kebijakan backup. Di sisi lain, sebagian perusahaan sengaja hanya mencadangkan data tertentu yang dianggap krusial demi menghemat kapasitas penyimpanan.
Padahal, pendekatan ini menyimpan risiko besar ketika sistem harus dipulihkan.
“data yang tidak dibackup pada dasarnya sudah berada dalam kondisi berisiko,” kata Clara.
Tanpa perlindungan menyeluruh, proses pemulihan akan menjadi rumit dan berpotensi menghentikan roda bisnis lebih lama dari yang diperkirakan.
Masalah berikutnya muncul seiring pertumbuhan bisnis. data tersebar di berbagai platform, lokasi penyimpanan, bahkan antar divisi. Fragmentasi ini menggerus visibilitas dan memperbesar risiko data ganda atau data yang sama sekali tidak terlindungi.
“Ketika sistem berjalan secara terpisah, perusahaan akan kesulitan memastikan apakah seluruh infrastrukturnya benar-benar aman,” ucapnya.
Kondisi ini juga menyulitkan perusahaan dalam memenuhi tuntutan kepatuhan dan audit. Tanpa pemetaan data yang jelas, perusahaan tidak benar-benar mengetahui apa yang dimiliki dan di mana data tersebut berada, sebuah persoalan krusial menjelang penguatan regulasi di 2026.
Clara mencontohkan tren adopsi platform backup terpusat yang kini mulai dilirik perusahaan.
“Dengan satu tampilan terpadu, tim IT dapat memantau perlindungan data secara menyeluruh serta memperkuat tata kelola data,” kata Clara, seraya menyinggung solusi seperti Synology ActiveProtect yang dirancang untuk menjawab kompleksitas data modern.
Memiliki backup tidak otomatis menjamin keamanan data. Banyak organisasi masih mengandalkan satu salinan cadangan tanpa perlindungan tambahan. Ketika ransomware menembus sistem utama, lokasi backup pun ikut menjadi sasaran.
“Bayangkan serangan ransomware yang tidak hanya menyerang sistem utama, tetapi juga lokasi backup. Banyak perusahaan baru menyadari celah ini ketika satu-satunya salinan data bersih sudah tidak bisa digunakan,” ungkap Clara.
Tanpa backup immutable, penyimpanan off-site, serta pengujian pemulihan secara berkala, strategi perlindungan data mudah runtuh dalam satu insiden. Solusi modern, menurut Clara, kini telah mengintegrasikan air-gapped repositories, perlindungan immutable backup, dan verifikasi pemulihan otomatis agar proses restore dapat benar-benar diandalkan.
Ancaman tidak selalu datang dari luar. Bertambahnya jumlah karyawan kerap diikuti meluasnya akses ke data sensitif tanpa kontrol yang memadai. Risiko kebocoran data internal, baik disengaja maupun akibat kelalaian pun meningkat.
“Pembatasan hak akses adalah salah satu kunci utama dalam meminimalkan risiko kebocoran data. Tidak semua orang membutuhkan akses ke data yang bersifat kritikal,” tegas Clara.
Kontrol akses berbasis peran serta autentikasi yang kuat menjadi langkah mendasar untuk memperkecil risiko internal sekaligus memperkuat keamanan sistem secara keseluruhan.
Menatap 2026, Clara memprediksi pergeseran fokus perusahaan Indonesia. Keamanan tidak lagi cukup berhenti pada upaya pencegahan, melainkan harus memastikan kemampuan bisnis untuk pulih dengan cepat setelah insiden terjadi.
“Keamanan kini tidak lagi hanya berfokus pada pencegahan serangan, tetapi pada kemampuan bisnis untuk kembali beroperasi secara normal secepat mungkin setelah terjadi insiden,” ujarnya.
Sepanjang 2025, Synology mengklaim terus mengedukasi pasar Indonesia tentang pentingnya ketahanan data. Ancaman siber yang berkembang cepat menuntut kesiapan berkelanjutan, bukan sekadar kepatuhan prosedural.
“Inilah komitmen yang terus kami dukung melalui Synology ActiveProtect serta kehadiran kami yang konsisten di pasar Indonesia,” tutup Clara.
Satu pesan mengemuka, di era serangan siber yang semakin presisi, kegagalan membaca red flags sejak dini bukan hanya soal kehilangan data, melainkan mempertaruhkan kelangsungan bisnis itu sendiri. ***
Editor : Bsafaat